

撰文:@yq_acc
编译:AididiaoJP,Foresight News
Devcon 8 给以太坊定下一个比官方计划更激进的时间表:2028 年 12 月完成抗量子转型。研究团队认为密码学能跟上,但今年秋天的发版节奏说明,真正卡脖子的不是算法,是能不能按时推出硬分叉。
孟买定调:2028 年目标,比官方计划早一年
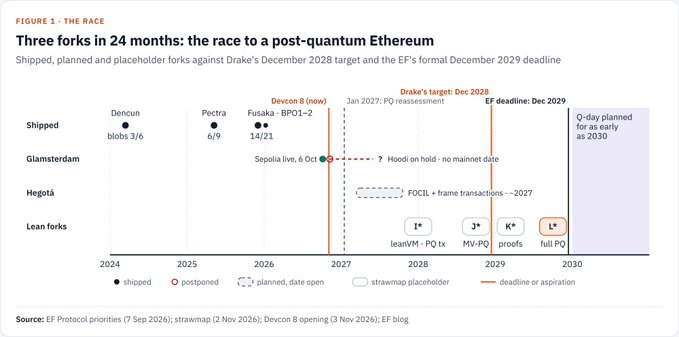
Devcon 8 于 2026 年 11 月 3 日至 6 日在孟买 Jio 世界中心举行,这是 Devcon 首次在印度举办。开幕当天上午,以太坊基金会研究员 Justin Drake 定下全场最重磅的消息:希望到 2028 年 12 月完成抗量子和后 AI 转型,这意味着在 Glamsterdam 之后,24 个月内要推出三个硬分叉。
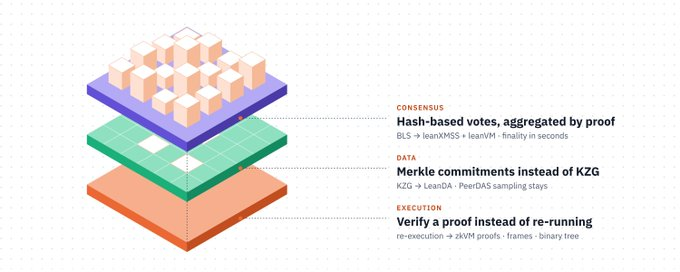
这比以太坊基金会的正式计划早一年。EF 在 9 月发布的优先级文章中承诺,到 2029 年 12 月实现三层抗量子,并明确这一日期在 2027 年 1 月与外部专家复审前不会改变。换句话说,研究人员现在按 2028 年推进,2029 年是预设的截止日。
同一周发生的事,正好说明这个差距为什么重要。10 月 22 日,下一个硬分叉 Glamsterdam 被撤出第二个测试网。Devcon 最后一天,EF 解释原因:一次 gas 重新定价打破了已部署合约依赖的假设。抗量子以太坊的密码学已接近就绪,约束在于怎么把它一个分叉接一个分叉地推上线,同时不弄坏已经能跑的东西。
孟买会场本身也在收缩。四天里 370 场演讲、399 位讲者,场次比曼谷 Devcon 7 少约 43%。这是有意为之:EF 今年裁了 54 个岗位,约占员工总数的五分之一。主会场三分之二的演讲被打上 EF 章程中「CROPS」属性标签,即抗审查、开源、隐私和安全。安全类演讲 70 场最多,隐私类 65 场,AI 类 57 场排第三。Vitalik Buterin 开幕演讲的主旨,据媒体报道,是技术让人信任得太多、能验证的太少,内容涉及操作系统和芯片、健康科技、通信与 AI。下一届 Devcon IX 将于 2027 年 10 月 11 日至 13 日在里斯本举行。
24 个月三个分叉,以太坊近年没跑过这么快
EF 的路线图草案按分叉顺序排列,后面的分叉先用字母占位:H* 是 Hegotá,之后是 I*、J*、K*、L*。抗量子以太坊就沿着这些分叉搭起来。
Hegotá在 2027 年,不是抗量子分叉,但会引入框架交易,让每个账户自己选择签名方案。这是摆脱 ECDSA 的路径。I* 引入 leanVM,一个最小证明虚拟机,以及抗量子的「lean」交易。J* 引入基于哈希的验证者签名和抗量子数据采样,EF 称这是「最小可行抗量子」里程碑。K* 和 L* 引入强制执行证明,以及 Lean 架构重构的其余部分。
24 个月三个分叉,等于每八个月一个。以太坊近年的间隔是 11 个月、14 个月和 7 个月,而 Glamsterdam 已经 11 个月还没完。按 EF 自己的算法,要在 2029 年 12 月到达 L*,需要每 7.2 个月一个分叉。按 12 个月的速度,只有 J* 能按时到。
紧迫感来自两头。
一头是攻击成本在下降。今年 3 月,Google Quantum AI、UC Berkeley、以太坊基金会和斯坦福的研究人员联合发表论文,估算攻破以太坊椭圆曲线签名所需的逻辑量子比特不到 1200 个,物理量子比特不到 50 万个,运行时间以分钟计。这个速度快到足以趁一笔交易还在内存池排队时就发起攻击。
另一头是 Drake 所说的「后 AI」风险。7 月,Anthropic 报告称,其一个模型找到一种攻击方法,把格签名方案 HAWK-256 的密钥恢复难度从约 2^64 次运算降到约 2^38 次——难度大幅下降。10 月,Drake 呼吁行业「冷静开始规划地堡模式」,也就是为最坏情况做准备:万一 AI 辅助数学抢在任何量子计算机之前攻破 ECDSA。
两条线指向同一个方向:哈希函数。在密码学原语里,它依赖的假设最少,也最难被攻破。
Glamsterdam 卡壳:一次 gas 重定价打乱主线
Glamsterdam 从 10 月 6 日起在 Sepolia 测试网运行。两个核心改动本身设计不错:内嵌提议者 - 构建者分离把构建者报价纳入协议,把执行移出 slot(时隙)关键路径;区块级访问列表提前声明每个区块的读写集,客户端可以并行执行。
问题出在重新定价。EIP-8037 把新状态定价为每字节 1530 gas,以放慢状态增长。写入一个新存储槽从 22100 gas 涨到 110020 gas,部署一个 24 kB 合约成本涨约 8 倍。这个量级的成本放不进每笔交易 224 的 gas 上限(原文如此,疑为 2^24 之误)。于是超过上限的 gas 进入一个独立的状态 gas 储备池,全额传给被调用合约,调用回滚时再退回。
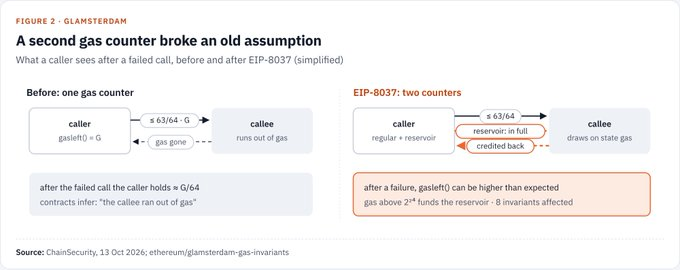
ChainSecurity 指出,这会让过去因 gas 耗尽而中止的错误处理器现在能跑完,从而绕过常见的防恶意干扰检查。EF 列出八条被打破的不变量,即协议必须始终成立的规则;AllCoreDevs 摘要统计有 13 个 DeFi 项目受影响。Hoodi 测试网被推迟,且没有给出 Hoodi 或主网日期。All Core Devs 协调人 Nixo 写道,这「很可能把 Glamsterdam 主网推到 2027 年」。
教训不只是一条 EIP。区块链真正的接口是每一个可观察行为——gas 成本、63/64 规则、账户能否运行代码——每一项都是迁移风险。这之所以重要,是因为 Hegotá的框架交易把 EIP-8037 列为要求。
Hegotá:抗审查与签名可替换
Hegotá有两个关键机制。FOCIL(EIP-7805)要求每个时隙 16 个验证者各发布一份包含列表,最多 8 KiB 交易池交易。下一个区块必须包含这些交易,除非交易无效或区块已满,证明者通过分叉选择强制执行。要审查一笔交易,现在得让所有看到它的包含者一起动手,而不是只搞定一个构建者。
框架交易(EIP-8141)让账户自己定义如何授权,因此可以迁移到抗量子签名,而不必每换一种方案就分叉一次。被否决的提案更能说明设计哲学:可选执行证明、内嵌隐私池、block-in-blobs,后者被否是因为会加深对 KZG 承诺的依赖。LUCID 加密内存池被推迟到后续分叉。以太坊反复选的是让协议成为更好平台的机制,而不是把某个应用内建进去的机制。
抗量子共识的代价:签名变长,聚合补位
验证者要先在现有密钥之外再注册一把休眠的基于哈希的密钥(EIP-8450 草案)。leanXMSS 签名是 2404 字节,BLS 只要 96 字节。BLS 签名可以相加,基于哈希的签名不能,所以聚合器改为证明自己检查了全部签名。leanVM 在一台笔记本上每秒聚合约 965 个签名,把 1500 个签名变成 265 KiB 证明,7.4 毫秒验证完。
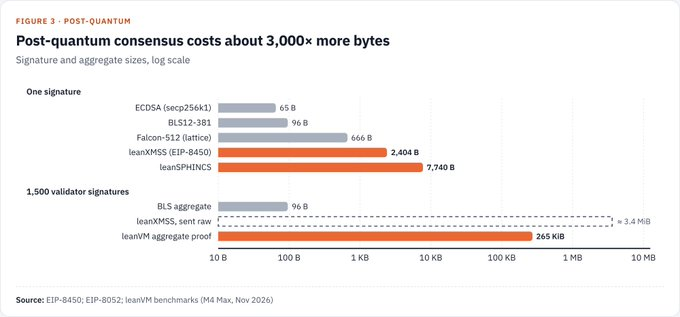
数据层,KZG 承诺让位给 LeanDA,后者用 Merkle 承诺加 leanVM 证明,证明数据被正确编码。用户端,钱包拿到 leanSPHINCS,签名 7740 字节,但在内存池里聚合后(EIP-8288),每个成本约 33000 gas;直接验证一个要 15 万到 20 万 gas。
「形式化验证」有个需要说明的地方。Drake 宣布 leanVM 端到端形式化验证。项目的 Lean 4 工作证明了指令语义和约束的可靠性,但 Rust 实现只做了差分测试,递归证明的可靠性仍是开放问题,代码也还没到生产就绪。
EIP-8288:把密码学搬进内存池
如果说有一个提案最能代表 Vitalik Buterin 想让以太坊往哪走,那就是 EIP-8288「内存池内签名与证明聚合」。他 6 月与 Thomas Coratger 合写草案。10 月 19 日的一系列帖子把论点说得很直白:预编译和 EVM 都不适合承载以太坊的大部分密码学支持,因为两者处理的数据都必须进入链上。他 9 月的文章已经把签名和证明在内存池内并行处理,列为以太坊 2030 设计的一部分。
它解决的是体积问题。一个基于哈希的签名 2 到 3 KB,在 EVM 里验证要 15 万到 20 万 gas。隐私协议需要的 STARK 是 128 到 512 KB。一个个发上链,抗量子账户会贵得离谱,隐私交易也不现实,而且两者都太大,过不了 FOCIL 包含列表。
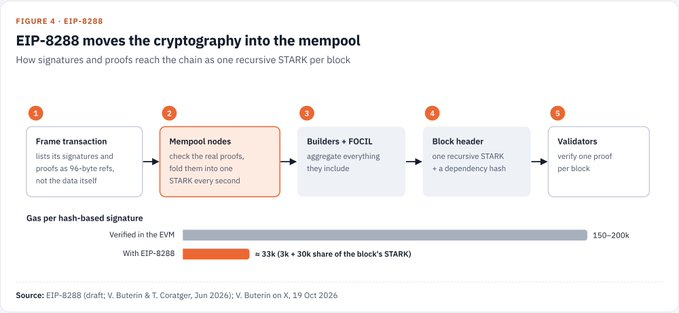
EIP-8288 把重数据挡在区块外。交易只声明、不携带:框架交易(EIP-8141)新增一种帧模式,把依赖列成 96 字节引用——方案、数据哈希、密钥哈希。一笔交易最多声明 16 个 leanSPHINCS 签名和一个 STARK。节点在交易到达时检查真实签名和证明,每秒把它们折叠成递归 STARK。构建者和 FOCIL 包含者对自己打包的内容做同样的事。区块头只加一个递归 STARK,覆盖区块内所有依赖,验证者只验这一个。
这带来几个结果。抗量子签名变便宜:一个 leanSPHINCS 签名约 33000 gas,3000 来自帧本身,30000 是它在区块 STARK 里的分摊;直接验证要 15 万到 20 万。隐私变得可负担:STARK 依赖一旦打开(当前草案中已预留),链上验证要几百万 gas 的隐私证明,约 6 万 gas 即可。不必为每种方案加预编译:新签名方案可以包进证明,不用等分叉。核心开发者已经往这个方向走:10 月他们否决了为 Hegotá加 ML-DSA 预编译,偏好基于哈希的方案。区块开销有上限:规范把构建者开销控制在每个聚合区间约 256 KB,不管里面有多少签名。
但它还很早。EIP-8288 是草案,STARK 依赖只是预留,聚合密钥和依赖哈希仍标着「待定」。交易回滚也收费,作者承认会增加内存池拒绝服务攻击的风险,并称递归证明的可靠性「广受相信」但尚未证明。Coverage 称它面向 Hegotá之后的分叉,但没有任何排期。它还依赖 Hegotá推出框架交易,而后者又依赖正在复审的 Glamsterdam 重新定价。
最终性、证明与其余进展
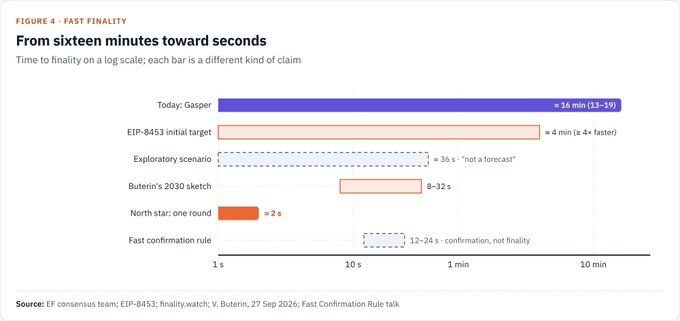
以太坊的最终性目前约需 16 分钟。EIP-8453 草案「解耦共识」把这件事拆成两部分:一条快速可用链,由约 512 个验证者组成的委员会投票确认;一个独立的最终性组件,由全部验证者运行。首要目标是把最终性至少加快四倍。更长远的目标写在 finality.watch 上:从探索性的 36 秒(该网站标注「不是预测」),一路指向一秒出块、两秒最终确认的北极星。与此同时,Fast Confirmation Rule 能让交易所和跨链桥把存款确认时间缩短到 12 至 24 秒。
用证明替代重新执行后,速度问题已经解决。11 月 8 日,三个证明者在 4 至 16 块消费级 GPU 上达到 Ethproofs 的实时标准,每区块证明成本约 0.003 至 0.007 美元。新的瓶颈变成了安全性保证。EF 的下一个里程碑在 12 月初,目标是 128 位可证明安全。正如 Cody Gunton 在 Devcon 所说,「还没有团队拿出经过形式化验证的验证器实现」。证明集成已经暂停:Hegotá没有纳入可选证明,路线图草案把强制证明放到 K*。gas 上限提升也还在等后续分叉:主网仍是每区块 6000 万 gas,Sepolia 约 2 亿,而 gigagas 目标是要做到今天吞吐量的 200 倍。
其余进展可以一笔带过。
Blob 方面,自 1 月以来目标值是 14、上限 21,6 至 9 月平均每区块只用约 4.4 个,每个 blob 远低于一美分,容量跑在需求前面。
Rollup 方面,数据平台 L2BEAT 已改名 ETHBEAT,多数 rollup 的价值仍停留在 Stage 1,Base 约 140 亿美元,Arbitrum 约 90 亿美元。
互操作方面,Ethereum Economic Zone 在 devnet 上演示了 L1 与 L2 的原子调用,Gnosis Chain 计划 2027 年春季加入。
隐私方面,EF 的 Kohaku 钱包栈展示了经 Privacy Pools 和 Tornado Cash 的隐私转账,代码尚未审计。
安全方面,10 月 29 日 Binance 被盗约 63.6 亿美元,被归因于朝鲜 TraderTraitor。攻击利用 50 个预签名的 EIP-7702 授权扫空了一个热钱包。TRM Labs 称,这次升级放大了攻击,但不是起因。
接下来看什么
接下来有几件事值得盯。
- 11 月 12 日的 ACDC #191 和 11 月 19 日的 ACDE #249,将讨论 EIP-8037/8038 的修复方案,并给出新的 Hoodi 测试网日期。
- 2027 年 1 月,看 2028 年 12 月会不会被正式定为抗量子截止日。
- Hegotá开发网能否让 FOCIL 和框架交易同时跑通。
- 抗量子密钥注册表最终选哪一种,放进哪个分叉。
- leanVM 最终选用哪种哈希函数和有限域,以及能否给出其证明系统的可靠性证明。
- 12 月,EF 的 128 位 zkEVM 安全里程碑能否达成。
以太坊现在已经知道抗量子版本该怎么设计。孟买留下的开放问题是:它能不能一边推进设计,一边保持每八个月一个硬分叉的交付节奏。