

原文作者:鲍奕龙
原文来源: 华尔街见闻
短短一周之内,美国多个关键系统接连发生故障,从微软生产力软件、全美航班停飞、摩根大通交易中断,到美国国家安全局机密网络瘫痪、苹果服务大面积受扰,这一连串技术失灵正在动摇公众对核心数字基础设施的信心,并将"老旧系统能否承受AI时代快速迭代压力"的问题推至风口浪尖。
周二, 美国国家安全局(NSA) 证实,其用于内部机密通信的NSANet网络因例行软件维护而短暂中断,部分员工无法访问工作系统,该机构随即对人员实行错峰到岗安排。
与此同时, 苹果公司 因内部更新操作引发大范围服务故障,员工门户、内部登录系统、远程办公VPN通道均受波及,零售门店的销售、维修及客服业务也被迫中断。苹果表示,问题并非源于网络攻击,目前多数系统已恢复运行。
FBI同日发布FLASH(快速行动)级别安全预警 ,警告网络犯罪分子及与国家挂钩的黑客正利用人工智能渗透框架ARTEX,这一警告进一步加剧了市场对技术基础设施脆弱性的担忧。
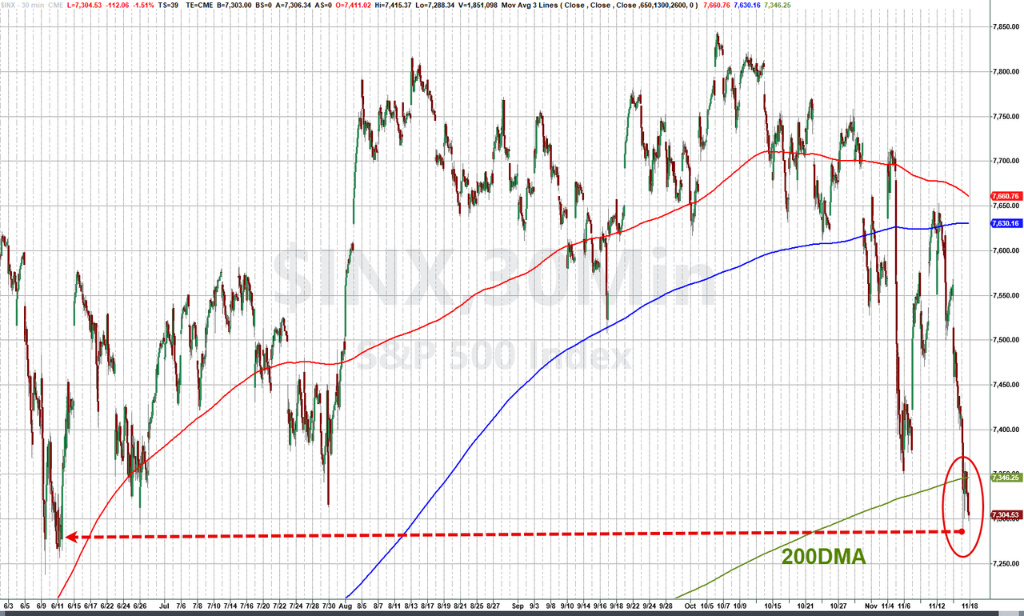
市场对此反应敏感,纳斯达克指数应声下挫,标普500指数跌破200日均线。
NSA机密网络中断,定级"二级警报"
周二,NSA机密内部通信网络NSANet的中断引发外界高度关注。
据美国国家安全研究所研究员Mike Nelson接受Nexstar旗下NewsNation采访时表示,此次中断可能源于恶意攻击行为。不过,据《华尔街日报》报道,事件原因指向一次软件补丁更新。
NSA官员随后向《纽约时报》证实,此次故障被定级为"黄色代码"事件,属于三级警报体系中的第二高级别。NSA发言人在声明中表示:
美国国家安全局在例行计划性维护期间出现短暂降级。部分内部系统受到影响,但核心任务能力保持全面运转,捍卫国家安全的能力未受影响。
前美国高级情报官员Beth Sanner评估认为,网络攻击是最不可能的情景 。
该系统设有防火墙,由全球最具能力的网络机构负责保护。若非正处于当前特殊背景之下,这件事恐怕根本不会见诸报端。
苹果内部更新引发跨平台大规模宕机
苹果公司周二证实,一次内部更新导致多项服务和系统大范围中断。
受影响的内部系统包括员工门户AppleWeb、内部登录系统AppleConnect,以及供远程员工使用的VPN通道。
据报道援引知情人士透露,员工还面临无法下载内部软件版本、访问公司日历及预订会议室等问题,就连负责追踪故障状态的内部网站本身也一并宕机。
消费者端同样受到波及,iCloud访问、在设备端直接注册AppleCare的功能均出现异常,面向学校和企业的服务也受到影响。 全球多家苹果零售门店的销售、维修及客户服务工作因此中断。
苹果在声明中表示:
一次内部更新今早导致部分系统中断,目前许多系统已恢复运行,我们正在尽快使其余系统重新上线。
苹果同时强调,此次故障并非网络攻击所致。
密集故障接连发生,一周之内五起重大中断
此次苹果和NSA的故障,是近一周内美国技术事故序列中的最新两起。
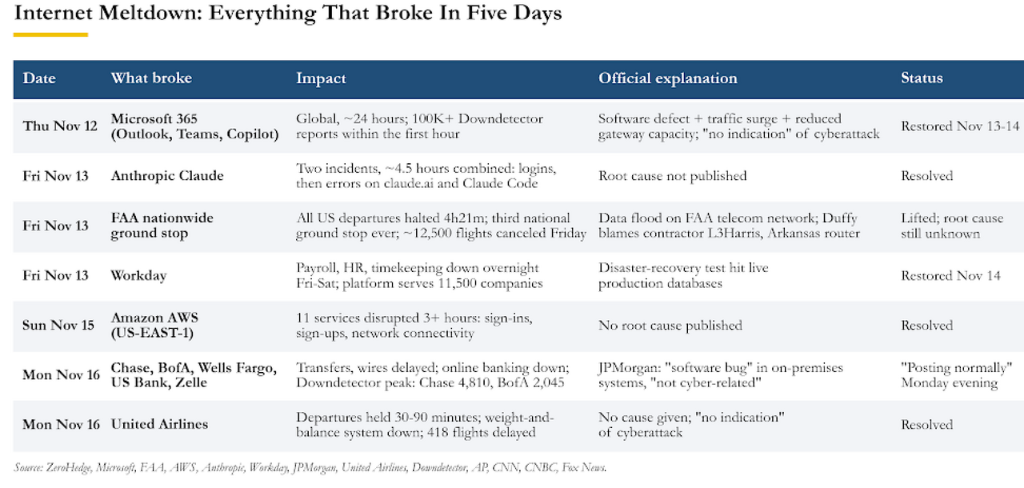
上周四 ,微软365出现大范围中断,Outlook、Teams及Copilot助手均受影响,故障持续至周六方才解除,微软将原因归结为用户流量例行重路由期间发生的"技术故障",否认与网络攻击或AI系统有关。
上周五 ,美国联邦航空管理局(FAA)发出罕见的全国性停飞令,导致数万个航班受扰,时间长达四小时以上。调查显示,事故起因是一名承包商在阿肯色州一处偏远设施更换老化铜缆时,引发约有25年历史的网络路由器超负荷,进而造成级联故障。
美国国土安全部长Markwayne Mullin事后表示:
我可以完全确定地告诉你们,我们没有遭受攻击。
周一,摩根大通发生"技术问题",导致部分交易处理延迟,美国银行、美国合众银行等机构客户也相继报告问题,摩根大通随后将原因归结为"本地硬件系统中的软件漏洞"。同日,美联航发生约持续一小时的系统中断,致使多架航班停飞。
恐慌蔓延至消费市场,官方与阴谋论争夺话语权
技术故障引发的不安情绪已溢出专业讨论圈,波及普通消费者。
好市多(Costco)的不易腐食品、饮用水和电池销量急剧攀升,分析师将其目标股价从1100美元上调至1150美元;该公司网站上的高端发电机产品截至周日几乎全部售罄。
在缺乏权威、及时解释的情况下,社交媒体上的阴谋论趁势扩散,部分病毒式传播的帖子宣称美国正遭受境外甚至"地外"政府的协同攻击,另有人将此次技术动荡解读为某种灾难的预兆。
特朗普政府方面持低调立场。特朗普在亚洲访问期间被问及摩根大通和微软停运时回应称:
一切都会得到很好的控制。这就是生活。当你体量庞大、财力雄厚,这类事情就会发生。没什么大不了的。
AI加速漏洞挖掘,老旧基础设施不堪重负
多起故障在短期内密集爆发,促使外界聚焦一个更深层的结构性问题:人工智能正在以前所未有的速度发现系统漏洞,而建立于数十年前的基础设施能否承受随之而来的快速补丁压力?
美国参议员、弗吉尼亚州民主党人Mark Warner在就此次停运发表的声明中表示,这一系列事件似乎是"人工智能正在快速改变网络安全格局的后果"。他解释道:
AI使得以前所未有的速度识别大量系统漏洞成为可能,这给企业和政府机构带来了立即修补漏洞的巨大压力,往往是同时打补丁,给那些并非为承受这种变化速度而设计的系统带来了巨大压力。
风险情报公司Dataminr威胁研究与网络工程总监Joe Slowik表示,如此多高知名度事故在短期内集中出现,实属罕见且令人担忧。他说:
我们对那些稳定性本就堪忧的基础设施依赖过深,我们在冗余性上投入不足——无论是错误、更新出错,还是网络事件,都可能触发最坏的情况。
网络安全公司Rapid7的Christiaan Beek则提醒,目前公开记录中没有任何迹象表明此次停运是由紧急安全更新所致。 他指出,更普遍的隐患在于:组织依赖过时流程应对AI辅助漏洞发现浪潮的系统性风险。 Christiaan Beek表示:
复杂系统失败,往往源于平淡无奇的原因,而非对手的攻击 。这种平淡的原因并非无害——令人忧虑的是,这意味着我们所依赖的系统已经脆弱到不需要攻击者,我们自己就能让它们崩溃。
FBI周二发出的警告则提示问题的另一面仍不容忽视。FBI在社交媒体上发文称,已发布FLASH级别警报,警告网络犯罪分子及国家支持的黑客正在利用AI驱动的渗透测试框架ARTEX,对全球企业和机构发动自动化攻击。
FBI指出,ARTEX可将从初始定向到获取特权访问的全程缩短至3小时以内,并曾被用于10月针对ConnectWise的供应链攻击。